证书能导出.cer 公钥私钥无法导出 是正常的吗
发布于 2026-10-12 22:15 · 浏览 11 · 回复 0
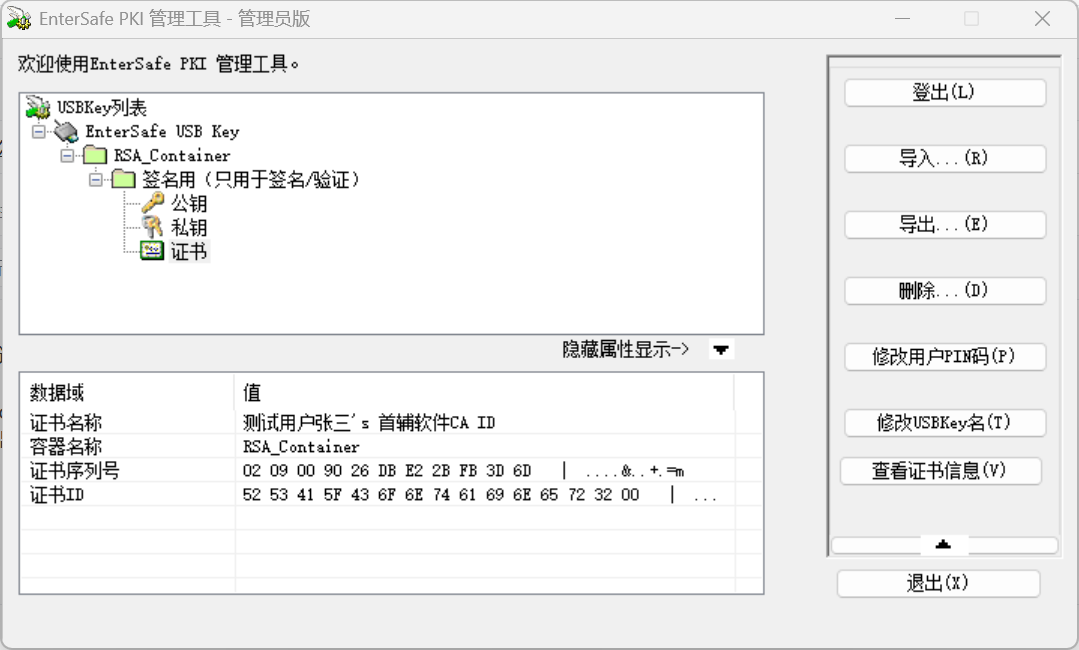 完全正常,而且这通常正是 UKey 的安全设计。
UKey 可以导出 .cer 公钥证书,但不允许导出私钥,是企业、银行和政务 CA UKey 中很常见的情况。
1. 为什么可以导出 CER,却不能导出私钥?
内容
是否可以导出
原因
.cer 证书
通常可以
包含公钥、证书持有者、颁发者、有效期等公开信息
公钥
通常可以
用于验证签名、加密或其他公钥密码操作
私钥
通常不可以
私钥受到 UKey 内部安全机制保护,可由设备执行签名,但不能读取出来
典型工作方式是:
UKey 内部保存私钥。
应用程序向 UKey 发送签名请求。
UKey 内部使用私钥完成运算。
应用程序得到签名结果,而不是私钥本身。
因此,私钥不能导出,不代表不能使用私钥签名。
2. 这对你的 OA 公文系统有什么影响?
如果你想让网页使用 UKey 完成电子签章,仍然可以实现,不需要把私钥导出。
OA 网页
用户点击签章
UKey 驱动 / 厂商 SDK
发送签名请求
UKey 内部私钥
执行签名,私钥不离开设备
签名结果 + CER 证书
服务器验证签名和证书
3. 怎么确认它是否正常工作?
你可以做两个简单检查:
使用 OpenSSL 查看导出的证书:
openssl x509 -inform DER -in cert.cer -noout -subject -issuer
如果文件是 PEM 格式,则去掉 -inform DER。
使用 UKey 厂商提供的工具尝试执行一次测试签名。如果签名成功,且服务器能使用对应证书中的公钥验证签名,说明基本签名链路正常。
注意:仅凭证书能导出、私钥不能导出,还不能确认 UKey 的全部功能都正常。
快速回复